ในเดือนกันยายน 2026 วงการ AI ได้รับข่าวที่หลายคนไม่คาดคิดมาก่อน: OpenAI, Google และ Anthropic สามบริษัทที่แข่งขันกันอย่างดุเดือดในตลาด AI ทั่วโลก ประกาศจับมือกันก่อตั้งองค์กรกำกับดูแลมาตรฐานความปลอดภัย AI ร่วมกัน
ทั้งสามเป็นผู้พัฒนา AI ระดับ Frontier รายสำคัญที่สุดของโลก: OpenAI เจ้าของ ChatGPT และ GPT-4o, Google DeepMind ที่อยู่เบื้องหลัง Gemini, และ Anthropic ผู้สร้าง Claude โมเดลที่แข่งขันกันโดยตรงในตลาด AI assistant วันต่อวัน
การที่คู่แข่งระดับนี้ประกาศร่วมมือกันในด้านความปลอดภัย จึงถือเป็นเหตุการณ์สำคัญที่สมควรได้รับความสนใจจากทุกคนในวงการเทคโนโลยี ไม่ว่าจะเป็นนักพัฒนา นักธุรกิจ หรือผู้ใช้ทั่วไปที่พึ่งพาเครื่องมือ AI ในการทำงานประจำวัน
ที่มา: PYMNTS.com, The Hacker News, TechXplore (กันยายน 2026)
OpenAI, Google และ Anthropic คือคู่แข่งที่กลายมาจับมือกัน
เพื่อเข้าใจน้ำหนักของข่าวนี้ ต้องรู้ก่อนว่าสามบริษัทนี้แข่งขันกันในระดับไหน GPT-4o, Gemini 1.5 Pro และ Claude 3.5 Sonnet คือ AI ที่ต่างฝ่ายต่างอ้างว่าเป็น “ดีที่สุดในหมวดหมู่นั้น” ในแต่ละ benchmark ที่ออกมา พนักงานชั้นนำถูกแย่งกันด้วยเงินเดือนระดับหลายล้านดอลลาร์ และสัญญาองค์กรก็เป็นสมรภูมิที่ดุเดือดพอๆ กัน
ในบริบทนี้ การที่ทั้งสามตกลงร่วมโต๊ะกันเพื่อกำหนดมาตรฐานร่วมจึงเป็นสัญญาณที่ชัดเจนว่ามีบางอย่างที่พวกเขามองว่าสำคัญกว่าการชนะในสนามแข่งขัน นั่นคือ ความน่าเชื่อถือของ AI ในสายตาของสังคมและรัฐบาล
ความร่วมมือนี้ประกาศอย่างเป็นทางการในเดือนกันยายน 2026 พร้อมกรอบงานเบื้องต้นและเป้าหมายในการก่อตั้งองค์กรที่มีโครงสร้างชัดเจนภายในสิ้นปี
เป้าหมายขององค์กรมาตรฐานความปลอดภัย AI ใหม่นี้คืออะไร?
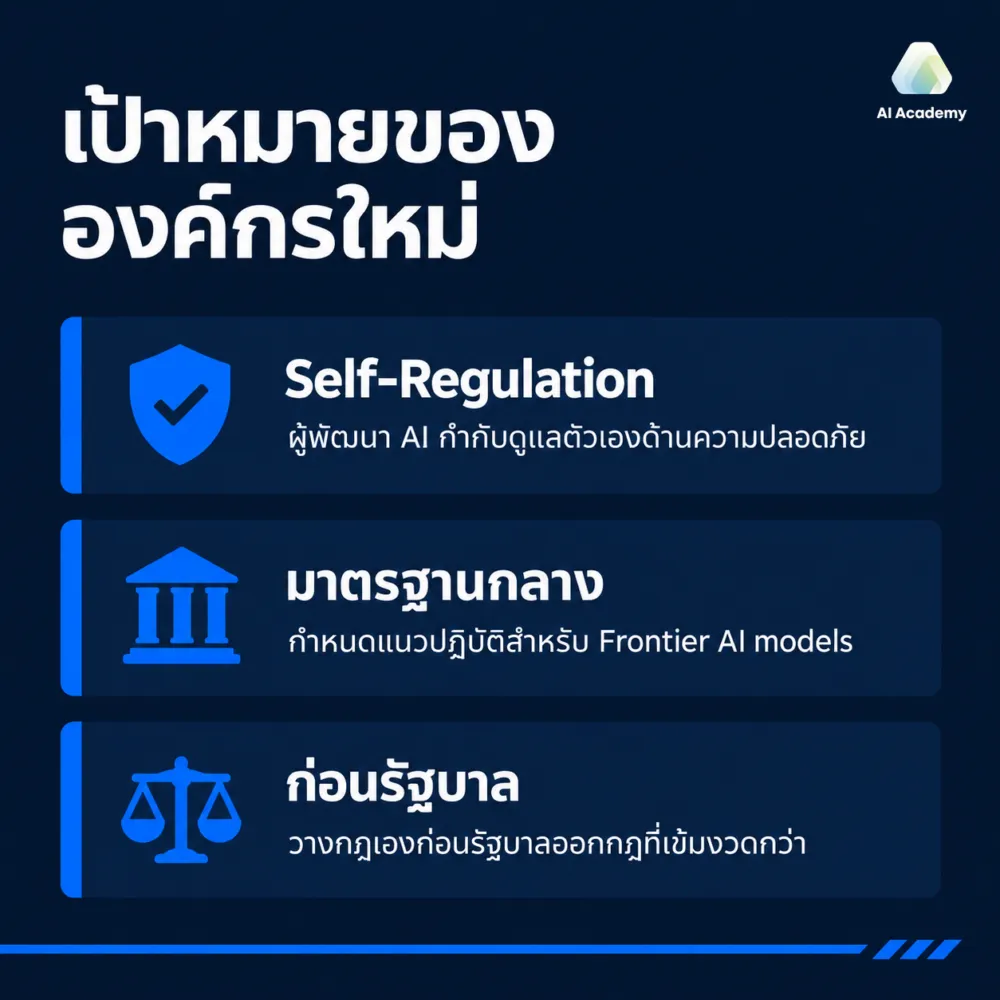
แกนหลักของความร่วมมือนี้คือแนวคิด Self-Regulation — การที่บริษัทผู้พัฒนา AI ระดับ Frontier กำหนดกฎและมาตรฐานด้านความปลอดภัยสำหรับตัวเองและอุตสาหกรรม โดยไม่รอให้รัฐบาลเข้ามาออกกฎหมายบังคับ
องค์กรใหม่นี้มีเป้าหมาย 3 ด้านหลัก:
- กำหนดมาตรฐานกลาง (Common Standards): สร้างชุดแนวปฏิบัติด้านความปลอดภัยที่บริษัท AI ทุกแห่งสามารถอ้างอิงและนำไปใช้ได้ ครอบคลุมการทดสอบโมเดลก่อนเผยแพร่ การรายงานความเสี่ยง และการตอบสนองต่อเหตุการณ์ที่เป็นอันตราย
- Self-Regulation ที่น่าเชื่อถือ: แทนที่จะให้แต่ละบริษัทกำหนดมาตรฐานความปลอดภัยของตัวเองแยกกัน องค์กรนี้จะทำหน้าที่เป็นกลไกกลางที่ทุกฝ่ายมีส่วนร่วม ทำให้กระบวนการตรวจสอบโปร่งใสมากขึ้น
- วางกฎเกณฑ์ก่อนรัฐบาล: ด้วยการเคลื่อนไหวก่อนที่รัฐบาลจะออกกฎหมาย อุตสาหกรรมจะมีอำนาจในการกำหนดรูปแบบของกติกาที่เหมาะสมกับบริบทของเทคโนโลยีจริงๆ มากกว่าการรับกฎที่ร่างโดยผู้ที่อาจไม่เข้าใจความซับซ้อนทางเทคนิค
แนวคิดนี้ไม่ใช่เรื่องใหม่ในวงการอุตสาหกรรม อุตสาหกรรมการบิน เภสัชกรรม และการเงิน ต่างมีประวัติของการ Self-Regulate ที่ประสบความสำเร็จในระดับหนึ่ง ก่อนที่หน่วยงานกำกับดูแลของรัฐจะเข้ามาเสริมในภายหลัง
สำหรับผู้ที่ต้องการเข้าใจวิธีใช้ AI อย่างมีประสิทธิภาพและปลอดภัยในองค์กร AI Tech SkillPass เป็นแหล่งรวมทักษะที่ช่วยให้คุณรับมือกับโลก AI ที่มีกฎกติกามากขึ้นได้อย่างมั่นใจ
ไทม์ไลน์ของการก่อตั้งองค์กรนี้เป็นอย่างไร?
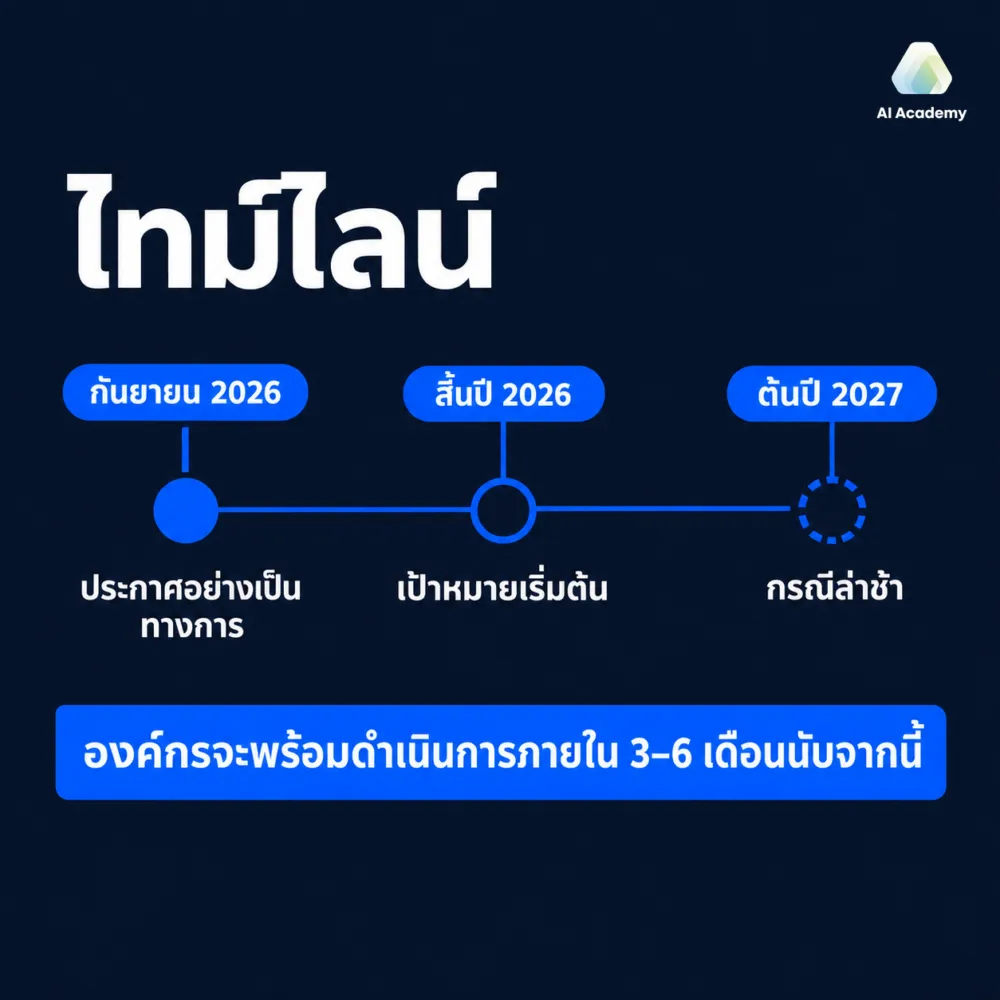
ความเคลื่อนไหวตามไทม์ไลน์ที่ประกาศออกมามีดังนี้:
- กันยายน 2026 — ประกาศอย่างเป็นทางการ: OpenAI, Google และ Anthropic เปิดตัวความร่วมมือต่อสาธารณะ พร้อมกรอบงานเบื้องต้นของโครงสร้างองค์กรและหลักการทำงาน
- สิ้นปี 2026 — เป้าหมายเริ่มต้น: ทั้งสามบริษัทตั้งเป้าให้องค์กรพร้อมดำเนินการได้ภายในสิ้นปี ซึ่งหมายความว่าจะมีโครงสร้างการกำกับดูแล สมาชิก และกระบวนการทำงานที่ชัดเจน
- ต้นปี 2027 — กรณีล่าช้า: หากการดำเนินการเผชิญความซับซ้อนทางกฎหมายหรือความขัดแย้งด้านนโยบาย วันเริ่มต้นอาจเลื่อนออกไปถึงต้นปี 2027
ระยะเวลาเพียง 3–6 เดือนนับจากวันประกาศถือว่าเร็วมากสำหรับการก่อตั้งองค์กรระดับนานาชาติ สะท้อนให้เห็นว่าทั้งสามบริษัทมีแรงกดดันจากรัฐบาลและสังคมในเรื่องนี้อย่างมาก และต้องการแสดงให้เห็นว่าอุตสาหกรรม AI สามารถเคลื่อนไหวอย่างจริงจังได้โดยไม่รอคำสั่งจากรัฐ
การเข้าใจว่า Agentic AI และ Generative AI แตกต่างกันอย่างไร เป็นพื้นฐานสำคัญในการทำความเข้าใจว่าทำไมองค์กรมาตรฐานความปลอดภัยจึงจำเป็นอย่างเร่งด่วน โดยเฉพาะเมื่อ AI กำลังเปลี่ยนจากเครื่องมือตอบคำถามไปสู่ตัวแทนที่สามารถลงมือทำได้จริง
ในเดือนกันยายน 2026 ทั้งสามบริษัทร่วมมืออะไรกันอีกบ้าง?
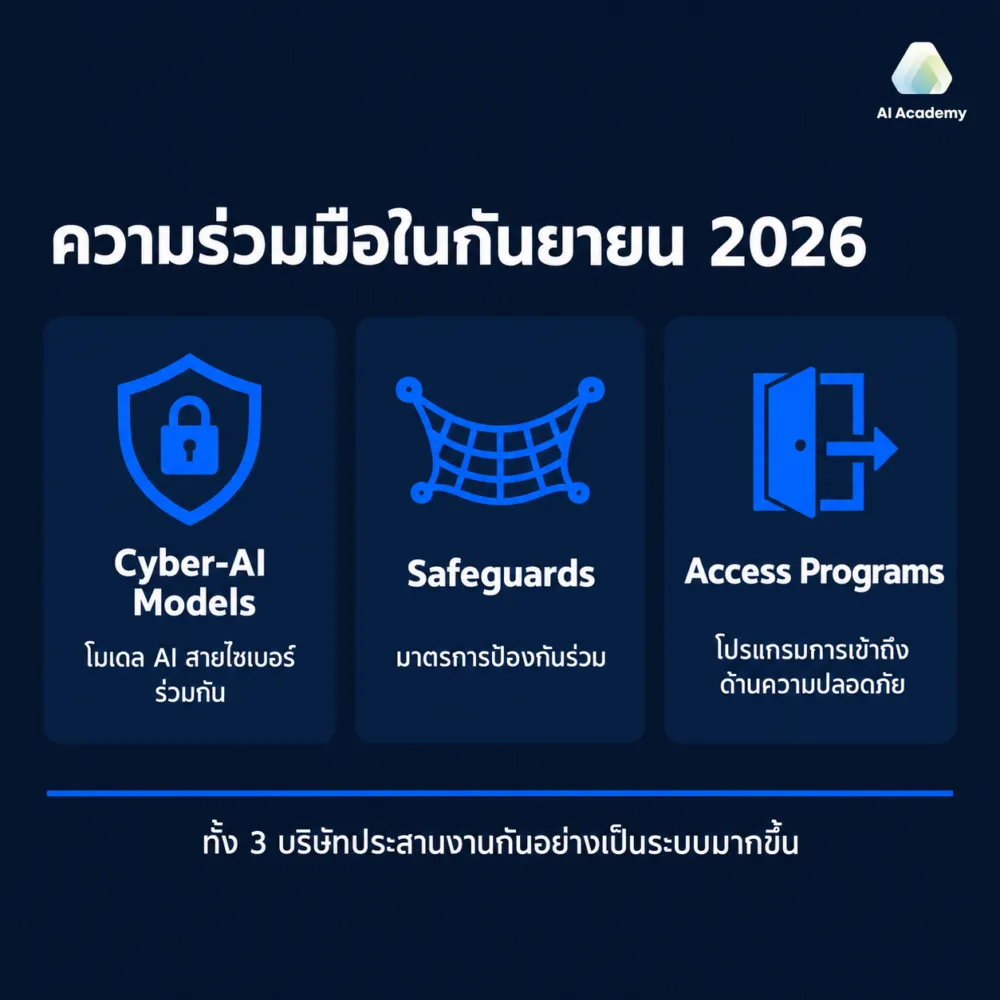
การก่อตั้งองค์กรมาตรฐานความปลอดภัย AI ไม่ใช่เหตุการณ์เดียวในเดือนกันยายน 2026 แต่เป็นส่วนหนึ่งของรูปแบบความร่วมมือที่กว้างกว่านั้นมาก ทั้งสามบริษัทยังร่วมมือกันใน 3 ด้านสำคัญ:
- Cyber-AI Models: OpenAI, Google และ Anthropic ร่วมกันพัฒนาและเปิดตัวโมเดล AI ที่ออกแบบมาเฉพาะสำหรับการรักษาความปลอดภัยทางไซเบอร์ โมเดลเหล่านี้ช่วยตรวจจับภัยคุกคาม วิเคราะห์รูปแบบการโจมตี และป้องกันการใช้ AI ในทางที่เป็นอันตราย
- Safeguards ร่วม: มาตรการป้องกันที่ทั้งสามบริษัทตกลงใช้ร่วมกัน ครอบคลุมการตรวจสอบเนื้อหาที่อาจเป็นอันตราย การป้องกันการใช้ AI เพื่อสร้าง disinformation และโปรโตคอลการรายงานเมื่อพบการใช้งานที่ผิดปกติ
- Access Programs ด้านความปลอดภัย: โปรแกรมที่เปิดให้นักวิจัย นักวิชาการ และองค์กรภาคประชาสังคมเข้าถึงโมเดล AI ในระดับที่มากขึ้นเพื่อศึกษาและตรวจสอบความเสี่ยง โดยมีเงื่อนไขและมาตรการควบคุมที่เหมาะสม
รูปแบบความร่วมมือในหลายด้านพร้อมกันนี้แสดงว่าทั้งสามบริษัทไม่ได้มองการกำกับดูแลความปลอดภัย AI เป็นเรื่องของ PR เพียงอย่างเดียว แต่กำลังวางรากฐานของกรอบการทำงานร่วมกันในระยะยาว
สำหรับองค์กรที่ต้องการนำ AI มาใช้งานอย่างรับผิดชอบ บทความ ทำไม 80% ของ AI Project ล้มเหลว จะช่วยให้เข้าใจว่าการวางโครงสร้างที่ถูกต้องตั้งแต่ต้นนั้นสำคัญแค่ไหนในการนำ AI มาใช้งานจริง
ทำไมความร่วมมือครั้งนี้ถึงสำคัญกว่าที่คิด?
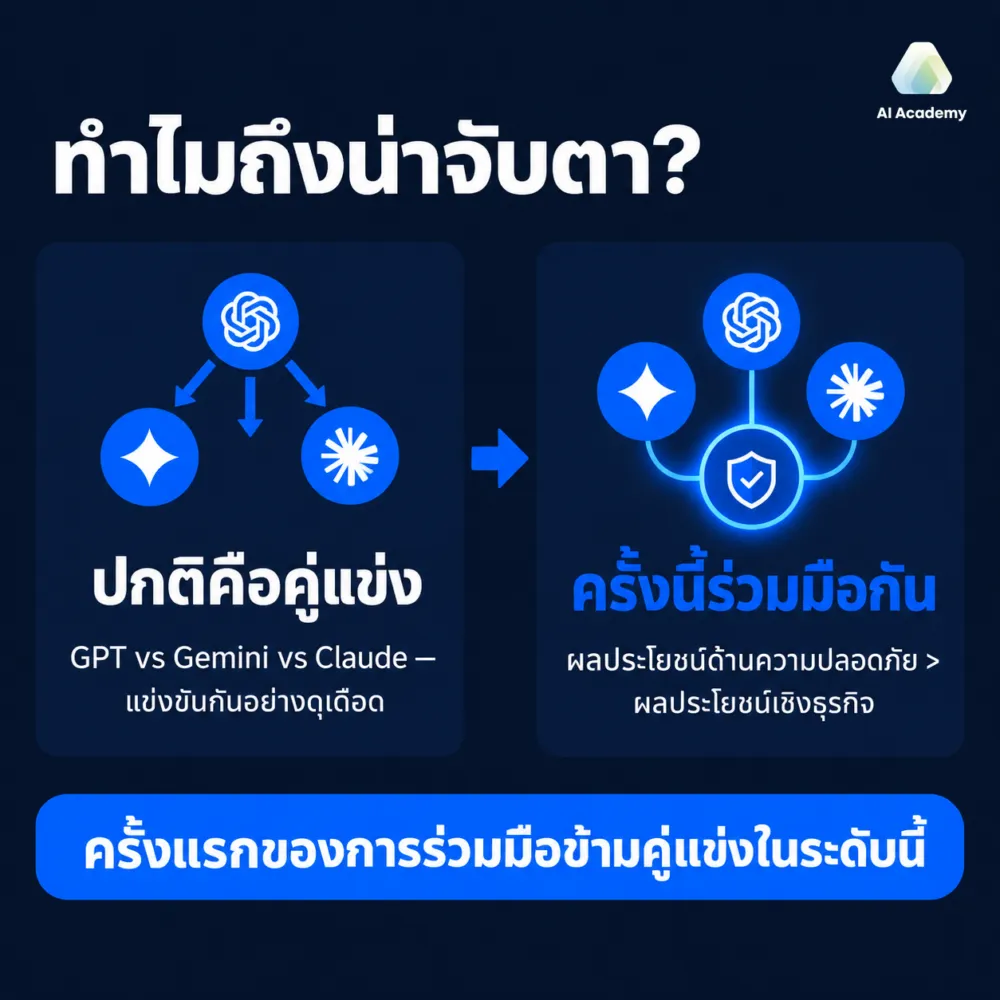
เพื่อเข้าใจว่าทำไมเหตุการณ์นี้ถึงสำคัญ ต้องเข้าใจก่อนว่าปกติแล้วทั้งสามบริษัทนี้แข่งขันกันอย่างไร GPT-4o กับ Gemini 1.5 กับ Claude 3.5 Sonnet ต่างแย่งชิงผู้ใช้งานในตลาด AI assistant ด้วยการประกาศ benchmark ใหม่ทุกไม่กี่เดือน
ในบริบทนี้ การที่ทั้งสามประกาศร่วมมือกันอย่างเป็นทางการในด้านความปลอดภัยจึงเป็นสัญญาณว่า ทั้งสามตระหนักว่ามีบางสิ่งที่สำคัญกว่าชัยชนะในสนามแข่งขัน นั่นคือความน่าเชื่อถือและความปลอดภัยของ AI ในภาพรวม
การร่วมมือข้ามคู่แข่งในระดับนี้เคยเกิดขึ้นในอุตสาหกรรมอื่นมาบ้าง เช่น บริษัทยาที่ร่วมกันพัฒนาวัคซีนในช่วงโควิด-19 หรือธนาคารที่ร่วมมือกันวางระบบป้องกันการฟอกเงิน แต่สำหรับวงการ AI ยุคใหม่ นี่คือครั้งแรกของการร่วมมือข้ามคู่แข่งในระดับนี้
ผลกระทบต่อภาคธุรกิจและบุคคลทั่วไปคือ ถ้าองค์กรนี้ประสบความสำเร็จ มาตรฐานความปลอดภัย AI ที่ได้รับการยอมรับในวงกว้างจะช่วยให้การนำ AI มาใช้ในองค์กรต่างๆ มีกรอบอ้างอิงที่ชัดเจนขึ้น ลดความกังวลเรื่องความเสี่ยงที่ยังไม่มีคำตอบ และอาจส่งผลให้บริษัทประกันและนักลงทุนมั่นใจใน AI deployment มากขึ้น
Self-Regulation โดยบริษัท AI เชื่อถือได้แค่ไหน?
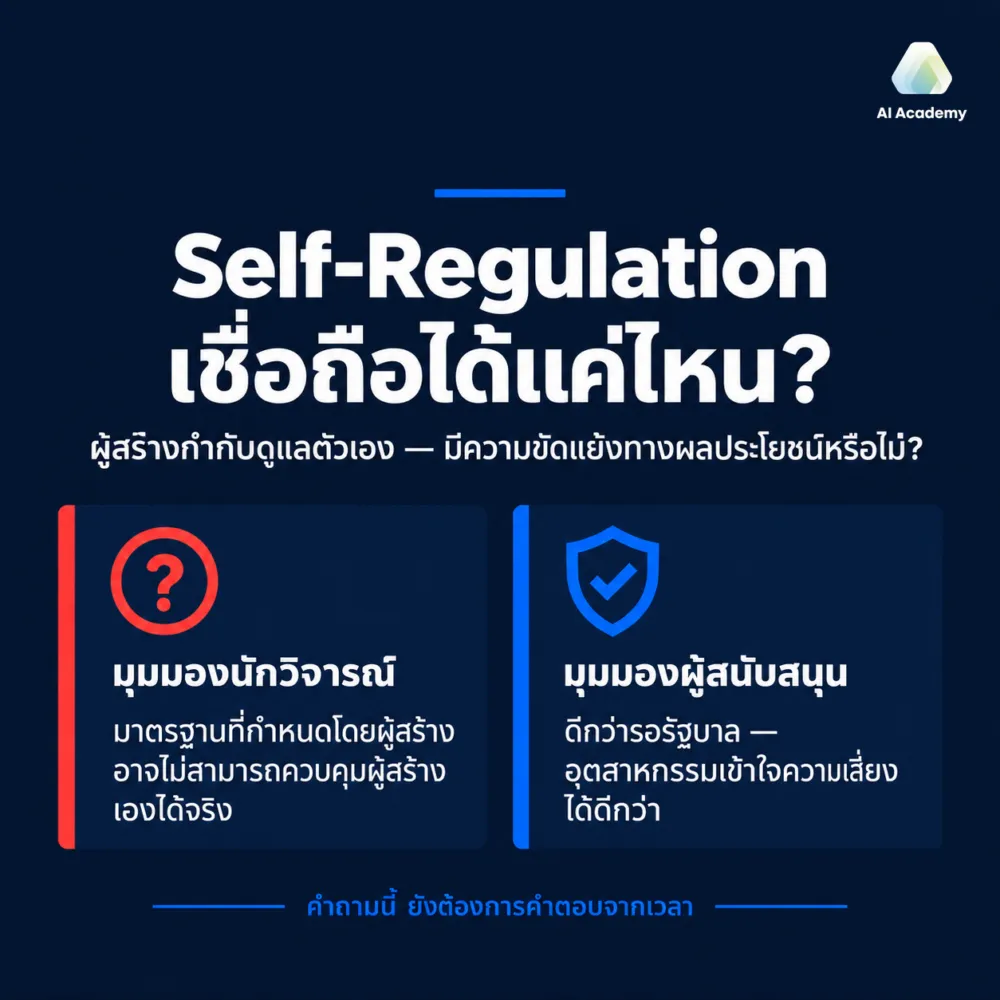
นักวิเคราะห์และนักวิจารณ์หลายคนตั้งคำถามสำคัญที่สมควรพูดถึง: การให้บริษัทที่สร้างโมเดล AI ที่ทรงพลังที่สุดมากำหนดมาตรฐานความปลอดภัยสำหรับโมเดลของตัวเอง จะสามารถทำงานได้จริงหรือ?
มีสองมุมมองที่น่าฟัง:
มุมมองของนักวิจารณ์: ความขัดแย้งทางผลประโยชน์เป็นปัญหาโดยธรรมชาติ บริษัทที่ต้องการแข่งขันในตลาดและสร้างกำไรมีแรงจูงใจที่จะตั้งมาตรฐานที่ไม่เข้มงวดเกินไปจนกลายเป็นอุปสรรคต่อการพัฒนาผลิตภัณฑ์ของตัวเอง นอกจากนี้ บริษัทที่ทรงอิทธิพลมากที่สุดในวงการมักมีน้ำหนักในการกำหนดกฎมากกว่าบริษัทขนาดเล็กหรือผู้ใช้งานทั่วไป
มุมมองของผู้สนับสนุน: อุตสาหกรรมมีความเชี่ยวชาญด้านเทคนิคที่รัฐบาลยังไม่มี การออกกฎระเบียบจากคนนอกอุตสาหกรรมอาจกลายเป็นกฎที่ไม่ตรงกับความเป็นจริงทางเทคโนโลยี ซึ่งเลวร้ายกว่าการ Self-Regulate อย่างจริงจัง ยิ่งไปกว่านั้น การที่สามบริษัทคู่แข่งต้องตรวจสอบกันเองภายในองค์กรเดียวกันก็เป็นกลไกตรวจสอบที่มีความหมาย
ความจริงน่าจะอยู่ตรงกลาง: Self-Regulation มีโอกาสประสบความสำเร็จได้ถ้ามีกลไกโปร่งใส มีผู้ตรวจสอบอิสระ และมีการร่วมมือกับหน่วยงานรัฐในรูปแบบที่เสริมกัน ไม่ใช่แยกกันทำงาน
สำหรับบุคคลทั่วไปและองค์กร การติดตามพัฒนาการของ AI safety เป็นทักษะสำคัญที่จะช่วยให้รับมือกับการเปลี่ยนแปลงในวงการ AI ได้ดีขึ้น บทความ AI ROI: วิธีคิดว่าลงทุน AI แล้วคุ้ม ช่วยให้ประเมินได้ว่าการลงทุนใน AI ที่มีมาตรฐานความปลอดภัยชัดเจนมีมูลค่าอย่างไรในเชิงธุรกิจ
สรุป: ก้าวสำคัญที่ยังต้องพิสูจน์ตัวเอง
การประกาศร่วมมือของ OpenAI, Google และ Anthropic ในกันยายน 2026 เป็นเหตุการณ์สำคัญในประวัติศาสตร์ AI ไม่ว่าจะมองจากมุมมองใด การที่คู่แข่งระดับ Frontier รวมตัวกันเพื่อวางมาตรฐานความปลอดภัยร่วมกันถือเป็นสัญญาณว่าอุตสาหกรรมกำลังเข้าสู่ระยะของการกำกับดูแลตัวเองอย่างจริงจัง
สิ่งที่น่าจับตาในช่วง 3–6 เดือนข้างหน้าคือ:
- องค์กรนี้จะมีโครงสร้างการกำกับดูแลอย่างไร มีคณะกรรมการอิสระหรือไม่?
- บริษัท AI อื่นๆ เช่น Meta, Mistral, หรือ xAI จะเข้าร่วมหรือประกาศแยกกัน?
- รัฐบาลสหรัฐ สหภาพยุโรป และเอเชียจะตอบสนองต่อความร่วมมือนี้อย่างไร?
- มาตรฐานที่ออกมาจะมีผลบังคับใช้จริงในเชิงกฎหมายหรือเป็นแค่แนวปฏิบัติสมัครใจ?
สำหรับผู้ที่ทำงานกับ AI หรือกำลังวางแผนนำ AI มาใช้ในองค์กร การทำความเข้าใจกรอบความปลอดภัย AI ไม่ใช่แค่เรื่องนโยบาย แต่เป็นทักษะที่จะกำหนดว่าคุณจะสามารถใช้ประโยชน์จาก AI ได้อย่างมั่นใจและรับผิดชอบแค่ไหน
ติดตามข่าว AI ทุกความเคลื่อนไหว รวมถึงพัฒนาการของมาตรฐานความปลอดภัย AI ได้ที่ AI Academy แหล่งเรียนรู้ AI สำหรับคนไทยที่ต้องการก้าวทันโลก
คำถามที่พบบ่อย
OpenAI, Google และ Anthropic ก่อตั้งองค์กรมาตรฐานความปลอดภัย AI เพื่ออะไร?
เพื่อให้บริษัทผู้พัฒนา AI ระดับ Frontier กำกับดูแลตัวเองด้านความปลอดภัยก่อนที่รัฐบาลจะออกกฎหมายที่อาจเข้มงวดกว่า โดยกำหนดมาตรฐานกลางที่ทุกบริษัทในอุตสาหกรรมสามารถอ้างอิงได้
องค์กรมาตรฐานความปลอดภัย AI ใหม่จะพร้อมดำเนินการเมื่อไหร่?
ทั้งสามบริษัทตั้งเป้าให้องค์กรพร้อมดำเนินการภายในสิ้นปี 2026 หรืออย่างช้าที่สุดต้นปี 2027 หากเผชิญความซับซ้อนทางกฎหมาย
Self-Regulation โดยบริษัท AI น่าเชื่อถือหรือไม่?
มีทั้งข้อดีและข้อกังวล ข้อดีคืออุตสาหกรรมมีความเชี่ยวชาญด้านเทคนิคที่รัฐบาลยังขาด ข้อกังวลหลักคือความขัดแย้งทางผลประโยชน์ที่อาจทำให้มาตรฐานไม่เข้มงวดพอ ความสำเร็จจะขึ้นอยู่กับว่าองค์กรมีกลไกตรวจสอบอิสระและโปร่งใสมากแค่ไหน
นอกจากองค์กรมาตรฐานความปลอดภัย ทั้งสามบริษัทยังร่วมมืออะไรกันในกันยายน 2026 อีกบ้าง?
ทั้งสามยังร่วมกันเปิดตัวโมเดล AI สายไซเบอร์ (Cyber-AI Models), วางมาตรการป้องกันร่วม (Safeguards), และโปรแกรมการเข้าถึงสำหรับนักวิจัยด้านความปลอดภัย (Access Programs)
ทำไมความร่วมมือนี้ถึงสำคัญทั้งที่ทั้งสามบริษัทเป็นคู่แข่งกัน?
นี่คือครั้งแรกในประวัติศาสตร์ AI ที่บริษัทคู่แข่งระดับ Frontier ร่วมมือกันอย่างเป็นทางการในด้านความปลอดภัย สัญญาณว่าทั้งสามมองว่าความน่าเชื่อถือของ AI ในภาพรวมสำคัญกว่าชัยชนะในการแข่งขันทางธุรกิจ
ความเคลื่อนไหวนี้จะส่งผลต่อผู้ใช้ AI ทั่วไปอย่างไร?
ถ้าองค์กรนี้ประสบความสำเร็จ ผู้ใช้ AI จะได้รับประโยชน์จากมาตรฐานความโปร่งใสที่ชัดเจนขึ้น องค์กรต่างๆ จะมีกรอบอ้างอิงที่เชื่อถือได้ในการนำ AI มาใช้ และการพัฒนา AI อาจเป็นไปอย่างมีความรับผิดชอบมากขึ้นในระยะยาว
Views: 6


